 Unisciti a Telegram VIP
 Criptovaluta è anche su X



Lighter: token LIT perde quasi il 15% dopo problemi sicurezza di soggetto terzo
Problemi per l'exchange decentralizzato Lighter: da un wallet collegato alla piattaforma sono usciti più di 15 milioni di dollari
13:46 • Pubblicato 16/11/2026

Scritto da Alessandro Adami
DeFi & On-Chain Specialist
DeFi & On-Chain Specialist
Expertise
- Analisi e recensione di protocolli decentralizzati
- Analisi dati on-chain e strategie yield DeFi
- Options flow e derivati
Circolano voci di un possibile exploit ai danni di Lighter, uno dei più grandi exchange decentralizzati di contratti perpetual del mondo crypto. L’analista Mlm onchain ha segnalato la presenza di alcune transazioni sospette da un wallet che potrebbe essere riconducibile alla piattaforma. Lighter, come protocollo, parla di anomalie che riguardano la compromissione di un soggetto terzo.
L’exchange ha annunciato su X la sospensione dei prelievi e della creazione di nuovi pool. Questo dettaglio aumenta le probabilità che dietro questi movimenti ci sia concretamente un prelievo non autorizzato, seppur resti tutto ancora da verificare formalmente, con le prime stime che riporterebbero un ammanco di circa 15,5 milioni di dollari.
Il token LIT ha perso fino al 15% dalla diffusione di queste indiscrezioni, per poi recuperare leggermente, con una price action già complicata dall’andamento ribassista dell’intero mercato crypto.
Le transazioni sospette
L’indirizzo oggetto del presunto exploit è il seguente: 0xb3fffca23d4444eE73349825ACD84f7b5020e387. Dai dati di Arkham Intelligence possiamo notare come siano stati prelevati complessivamente 960  ETH1.798 $▼ -1,77%, con le ultime operazioni effettuate appena pochi minuti fa, nel momento in cui stiamo scrivendo.
Parte di quegli Ether sarebbero stati ottenuti da un precedente swap di $USDC, e successivamente inviati a sei indirizzi differenti, dove risiedono attualmente le monete.
L’indirizzo teoricamente colpito era stato finanziato con 10,39 milioni di $USDC provenienti dall’indirizzo principale di Lighter (0x3B4D794a66304F130a4Db8F2551B0070dfCf5ca7), il quale – almeno per il momento – non sembrerebbe mostrare outflow sospetti.
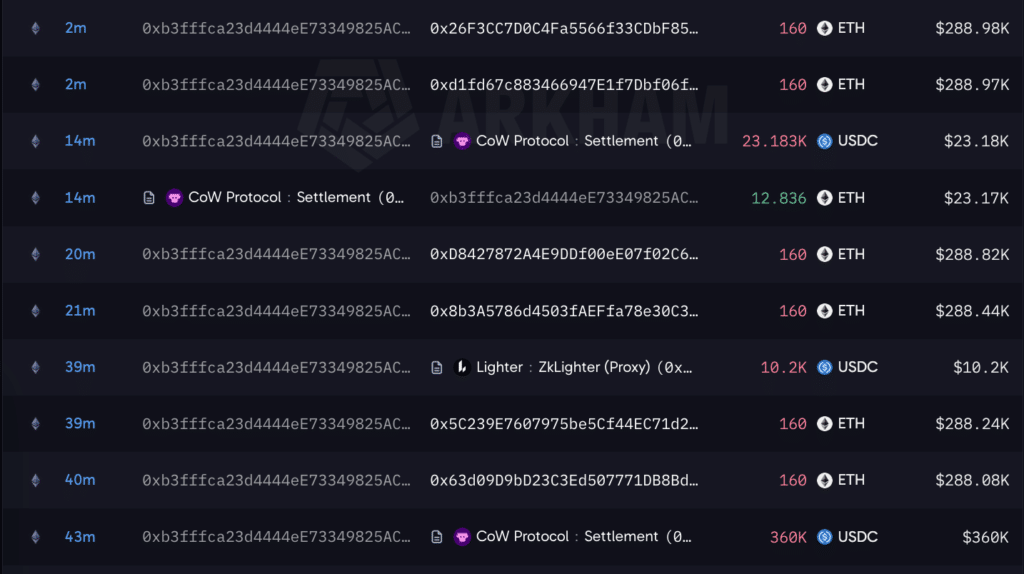
All’atto della redazione di questo articolo stiamo osservando altri prelievi da questo indirizzo. Dovremo attendere un post-mortem dell’exchange per comprendere la reale entità del danno, qualora si trattasse effettivamente di un exploit e non di una riorganizzazione interna dei fondi – ipotesi che sembra però poco probabile dai dati che abbiamo a disposizione.
Un problema ai market maker di Lighter?
Secondo quanto riportato dall’utente 0xTria, le transazioni non sarebbero da considerarsi come un hack ai fondi di Lighter, ma più presumibilmente come la compromissione delle API Key legate a due market maker operativi sulla piattaforma. Ricordiamo che i market maker sono attori che offrono liquidità ai mercati, posizionando ordini limite in acquisto e vendita vicino allo spot price per ridurre lo spread e consentire agli utenti negoziazioni più efficienti.
In base a quanto descritto, gli account #714710 e #714723 sarebbero stati coinvolti in un’operazione che avrebbe portato alla sottrazione complessiva di circa 15,5 milioni di dollari, senza che fosse necessario compromettere l’infrastruttura principale del protocollo. La dinamica dell’attacco sarebbe stata piuttosto articolata:
- L’attaccante avrebbe prima ottenuto le API Key dei due market maker, ossia le credenziali che permettono a bot e sistemi automatici di gestire operazioni ricorrenti senza firma.
- Poi avrebbe chiuso le posizioni attive per liberare capitale.
- Successivamente avrebbe creato una pool pubblica con commissioni pari allo 0% e trasferito gli $USDC della vittima nella stessa pool, in tranche da 1 milione di dollari.
- Infine, diventando proprietario delle quote della pool, avrebbe potuto riscattare quasi interamente gli $USDC presenti.
Cosa fare se si hanno fondi su Lighter?
La prima regola è mantenere la calma. I prelievi sono stati temporaneamente bloccati e non è dunque possibile, per il momento, ritirare i propri fondi da Lighter. Ciò non significa chiaramente che i fondi siano persi, mentre dovremo attendere comunicazioni ufficiali da parte della piattaforma per comprendere meglio la natura dell’incidente e le eventuali misure di sicurezza.
Nel frattempo, su X il team del protocollo ha spiegato che sta investigando sull’accaduto, confermando che l’incidente sembra aver riguardato una componente di terze parti dell’exchange, e non la sua infrastruttura core. Per ora, l’unica opzione è attendere nuovi aggiornamenti.
Da prestare assolutamente attenzione a ciò che leggete sui social media in questo momento: probabilmente vedremo diversi profili di scammer che proveranno a spacciarsi per il team di Lighter o per l’account di supporto. Non cliccate nessun link, non condividete credenziali e soprattutto non firmate operazioni che non avete richiesto dal vostro wallet.
Potete rimanere aggiornati direttamente sul forum del nostro sito web e chiedere eventualmente lì come muovervi, con la situazione che rimane in evoluzione e scambi da e per gli indirizzi coinvolti che ora riguardano anche conversioni in XMR di Monero tramite Hyperliquid.
DeFi & On-Chain Specialist
Expertise
- Analisi e recensione di protocolli decentralizzati
- Analisi dati on-chain e strategie yield DeFi
- Options flow e derivati