 Unisciti a Telegram VIP
 Criptovaluta è anche su X

SafePal: lettere fisiche di phishing dopo la fuga di dati. Colpiti anche utenti italiani
Lettere fisiche di buona fattura, con i dati corretti, raggiungono le cassette di clienti italiani. È un tentativo di phishing
12:49 • Pubblicato 12/11/2026

Scritto da Gianluca Grossi
Caporedattore e Content Strategy
Caporedattore e Content Strategy

Giornalista finanziario
Il team incaricato esclusivamente ad eseguire il fact checking dei contenuti pubblicati su Criptovaluta.it®. Il nostro fact check - ben spiegato nella pagina /fact-checking - è impiegato in tutti i contenuti di notizie su Bitcoin, blockchain e mercato delle crypto, su analisi, guide ed approfondimenti di questa testata. Il pool di professionisti è guidato dal direttore Alessio Ippolito, composto da professionisti operanti nella nostra sede principale in Via Pola 11, 20124 a Milano. Criptovaluta.it® è una testata giornalistica online iscritta al Tribunale di Milano (iscrizione N° 12776/2022 del 10/10/2022 – Num. Reg. Stampa 143 e iscrizione ROC n° 38686 del 27/10/2022) specializzata su Bitcoin, Crypto, NFT, Metaverse, Play to Earn e Blockchain.
Learn more about Fact checking

Gli articoli di Criptovaluta.it® sono scritti e verificati da giornalisti e analisti specializzati, sotto la direzione di Alessio Ippolito — giornalista iscritto all’ODG* del Lazio, imprenditore digitale dal 2008 e Popular Investor Champion su eToro. Ogni articolo segue il nostro processo editoriale verificato.
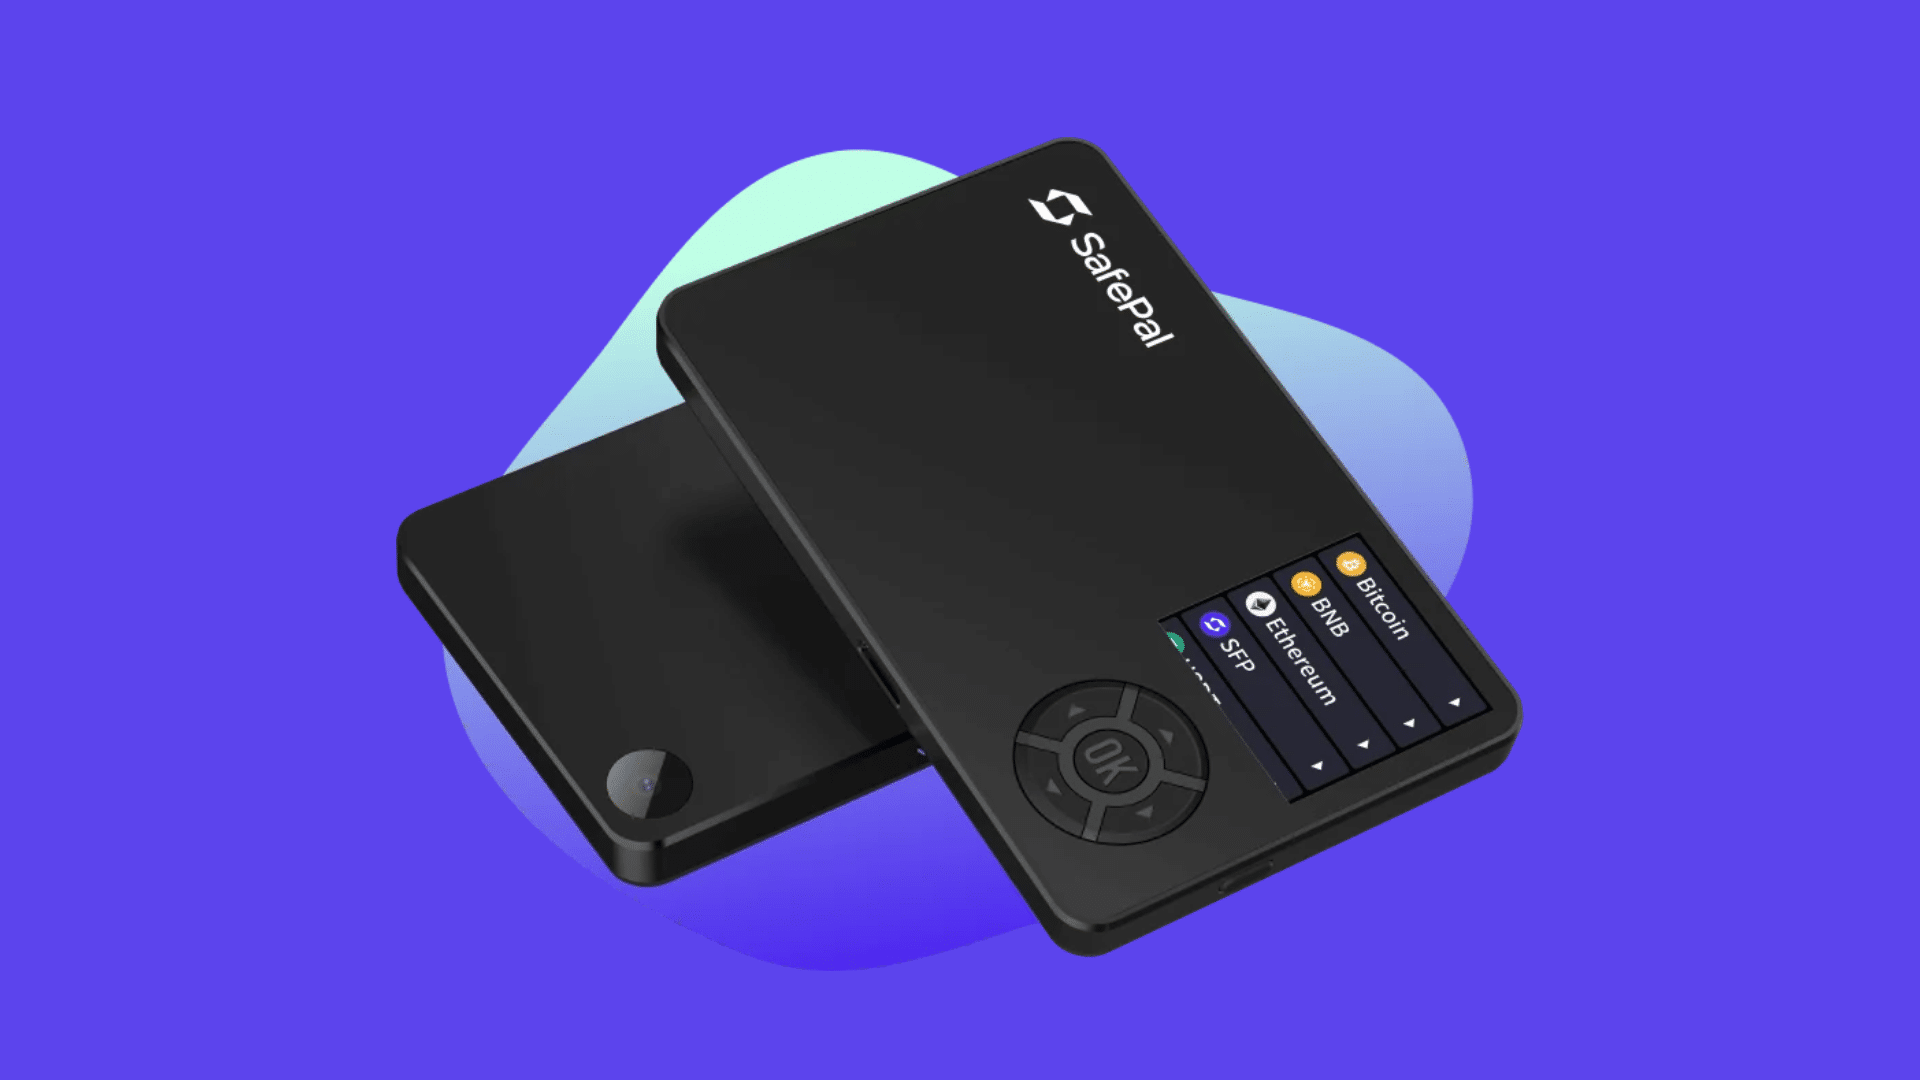
ESCLUSIVA CRIPTOVALUTA.IT®: Tra marzo 2025 e aprile 2026 sono stati esposti i dati personali – nome, cognome, e-mail e indirizzo – di quasi 40.000 clienti di SafePal, a causa di un problema nella gestione del plugin che tracciava gli ordini. Oggi abbiamo le prime serie conseguenze concrete della fuga di dati: alcuni clienti della società che produce e commercializza hardware wallet crypto stanno ricevendo lettere da parte di malintenzionati che stanno cercando di impersonare la società.
Le lettere sono di buona fattura, potrebbero trarre in inganno molti e sono il capitolo finale di una brutta avventura per i clienti dell’azienda. Da tempo, secondo quanto confermato dalla stessa azienda, sono in corso tentativi di phishing utilizzando gli stessi dati.
Il contenuto della lettera
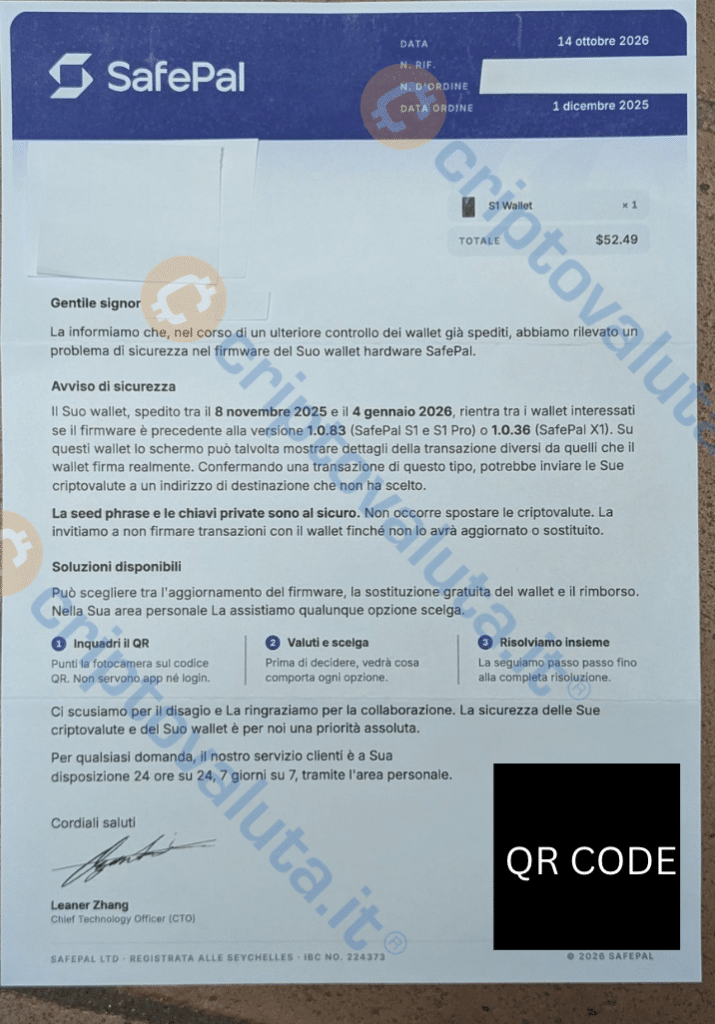
La informiamo che nel corso di un ulteriore controllo dei wallet già spediti, abbiamo rilevato un problema di sicurezza nel firmware del Suo wallet hardware SafePal.
Si apre così la lettera, stampata su carta di buona qualità e che riporta, in fondo, un QR code che rimanda a un link che tramite Arweave – servizio di storage decentralizzato. Il link a sua volta rimanda a un sito falso di SafePal.
Il tentativo di phishing fisico è molto articolato, perché riporta correttamente i dati relativi all’ordine delle vittime, sia sulla lettera, sia poi sul sito internet verso il quale si viene indirizzati.
Cosa fare se si riceve la lettera?
Nulla di quanto riportato nella lettera è vero. La lettera va immediatamente cestinata e il tentativo segnalato alle forze dell’ordine e a SafePal.
Attenzione, perché la comunicazione è estremamente precisa. Ogni link contenuto nelle lettere è personalizzato e riporta esattamente i dati dell’intestatario dell’ordine: nome, cognome e indirizzo.
Data la precisione dei dati, è indubbio che siano stati sottratti direttamente da SafePal, probabilmente all’interno della vicenda sopra riportata.
Il phishing si articola sempre di più
Sono tempi duri per la sicurezza dei singoli che finiscono purtroppo coinvolti in queste vicende. L’ampio ricorso all’intelligenza artificiale da parte anche dei truffatori rende i tentativi molto più credibili.
Bisogna aumentare la vigilanza su qualunque tipo di comunicazione in ingresso, che si tratti di messaggi, e-mail o addirittura posta fisica, come in questo caso.
Il rischio è che dietro comunicazioni apparentemente normali ci siano in realtà malintenzionati che hanno acquistato dati sottratti illecitamente, come in questo caso. Criptovaluta.it® continuerà a monitorare la situazione – che potrete seguire anche sul nostro Forum in tempo reale.
Expertise
- Analisi fondamentale e TradFi
- News crypto, Bitcoin e Blockchain
- Fintech, banche centrali & law