 Unisciti a Telegram VIP
 Criptovaluta è anche su X



Disastro sfiorato su Magic Eden: hacker white-hat salva migliaia di NFT dopo aver scoperto una falla da milioni di dollari
Una vecchia vulnerabilità di Magic Eden espone migliaia di NFT: un hacker li mette al sicuro.
14:27 • Pubblicato 25/09/2026

Scritto da Alessandro Adami
DeFi & On-Chain Specialist
DeFi & On-Chain Specialist
Expertise
- Analisi e recensione di protocolli decentralizzati
- Analisi dati on-chain e strategie yield DeFi
- Options flow e derivati

Giornalista finanziario
Il team incaricato esclusivamente ad eseguire il fact checking dei contenuti pubblicati su Criptovaluta.it®. Il nostro fact check - ben spiegato nella pagina /fact-checking - è impiegato in tutti i contenuti di notizie su Bitcoin, blockchain e mercato delle crypto, su analisi, guide ed approfondimenti di questa testata. Il pool di professionisti è guidato dal direttore Alessio Ippolito, composto da professionisti operanti nella nostra sede principale in Via Pola 11, 20124 a Milano. Criptovaluta.it® è una testata giornalistica online iscritta al Tribunale di Milano (iscrizione N° 12776/2022 del 10/10/2022 – Num. Reg. Stampa 143 e iscrizione ROC n° 38686 del 27/10/2022) specializzata su Bitcoin, Crypto, NFT, Metaverse, Play to Earn e Blockchain.
Learn more about Fact checking

Gli articoli di Criptovaluta.it® sono scritti e verificati da giornalisti e analisti specializzati, sotto la direzione di Alessio Ippolito — giornalista iscritto all’ODG* del Lazio, imprenditore digitale dal 2008 e Popular Investor Champion su eToro. Ogni articolo segue il nostro processo editoriale verificato.
Nelle ultime ore non si è consumato solo l’hack ai danni dell’exchange Bitget, che ha provocato la perdita di circa 350 milioni di dollari in crypto asset, ma anche l’exploit – fortunatamente contenuto – di un vecchio contratto del marketplace di NFT Magic Eden. Un attaccante ha scovato una vulnerabilità che avrebbe permesso di rubare migliaia di token non fungibili, molti dei quali sono stati però tempestivamente salvati dall’intervento di un hacker white-hat.
Il danno complessivo ammonta a soli 3,4 milioni di dollari, secondo le ricostruzioni degli analisti on-chain. Senza l’operazione dell’hacker etico, che afferma di voler restituire il bottino messo in salvo una volta risolto il bug, l’exploit avrebbe potuto assumere proporzioni ben più ampie, andando a colpire migliaia di holder in un mercato NFT che già da tempo non naviga in buone acque dal punto di vista speculativo.
Scampata tragedia nel settore NFT: cos’è successo a Magic Eden?
Stamattina, alcuni utenti hanno segnalato transazioni sospette di NFT in uscita dai propri wallet: circa 300 asset non fungibili appartenenti alle collezioni Meebits, Otherdeed, World of Women e Desperate ApeWives sono stati trasferiti a un prezzo di vendita pari a zero presso un singolo indirizzo.
In pratica, un attaccante ha trovato una falla nel Payment Processor V2 di Limit Break, un vecchio contratto EVM utilizzato dal marketplace di NFT Magic Eden che serviva per gestire vendite e aste in modo automatizzato. Ricordiamo che Magic Eden ha dismesso il proprio mercato su Ethereum lo scorso marzo, con il protocollo che oggi è attivo solo su chain Solana.
Ad ogni modo, alcuni dei suoi smart contract sono rimasti live on-chain, comprese le approvazioni di spesa fornite dagli utenti in passato. Proprio quelle approvazioni in sospeso hanno permesso a un utente malintenzionato di avviare un trasferimento massiccio di NFT sul proprio portafoglio, prima che intervenisse un collaboratore di Yuga Labs – in veste di hacker white-hat – per salvare in fretta e furia gli asset esposti alla vulnerabilità.
Hacker white-hat salva migliaia di NFT dall’attacco: ora dice di volerli restituire ai proprietari
L’utente 0xQuit, VP Blockchain presso Yuga Labs, è colui che stamattina si è fatto carico dell’emergenza e ha sfruttato la stessa falla tecnica prima che potesse essere utilizzata da altri malintenzionati. In totale, questo utente avrebbe trasferito presso un suo indirizzo circa 23.155 NFT, per un valore di quasi 6 milioni di dollari, proprio nell’intento di metterli al sicuro da mani e occhi indiscreti.
In un post su X ha spiegato di essere un hacker white-hat e di aver agito per il bene della comunità, rassicurando che restituirà tutti gli asset una volta che la vulnerabilità verrà fixata. Nel frattempo, ha invitato gli utenti coinvolti nell’incidente a revocare l’approvazione al vecchio contratto di Magic Eden.
Non è chiaro con quali modalità avverrà la restituzione degli NFT, né se l’hacker tratterrà un “bug bounty” per l’operazione – come avvenuto nel caso dell’hack di Liquid Network – ma sembra che il suo intento sia quello di ridare indietro alle vittime tutto il bottino messo in salvo.
Purtroppo però, all’interno del contratto colpito c’erano anche 660  ETH2.702 $▲ +1,87% che l’utente non è riuscito a trasferire in tempo, e che sono stati rubati da altri soggetti (potenzialmente lo stesso attaccante iniziale), per un valore di 1,7 milioni di dollari. Questo ammanco si aggiunge ad altri 1,7 milioni di dollari di token non fungibili sottratti durante i primi minuti dell’exploit, il che porta la perdita complessiva a 3,4 milioni di dollari.
Poteva andare molto peggio
Fermo restando che non ci saranno altre sorprese in questa vicenda e ipotizzando che l’hacker white-hat restituirà effettivamente quanto dice di aver “messo al sicuro”, si tratterebbe di un esito relativamente poco dannoso per il settore NFT. Infatti, se qualcuno avesse rubato anche i restanti 23.155 NFT, oltre al danno economico maggiore si sarebbe diffuso anche un forte clima di malcontento presso una platea ben più grande di quella che ha effettivamente perso i propri asset.
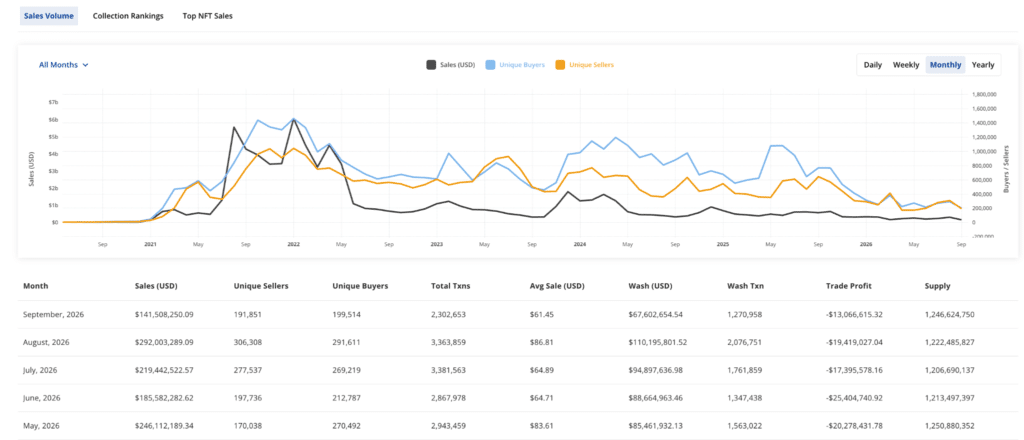
In tal caso, sarebbe stato un duro colpo per un comparto che già da tempo registra un calo dell’attività di trading e che fatica a trovare l’interesse raggiunto negli scorsi anni. Secondo i dati di CryptoSlam, le vendite mensili di NFT sono scese praticamente ai minimi degli ultimi 7 anni, con soli 140 milioni di dollari di contrattazioni registrate a settembre, di cui oltre 67 milioni sono relativi a operazioni di wash trading.
Capite bene che un hack ai danni di migliaia di utenti avrebbe potuto distruggere quel poco che rimane di questa industria, assieme alle ultime speranze di rinascita. Pochi giorni fa, con il rally del mondo Ethereum qualche NFT aveva ripreso a crescere in termini di floor price, ma la piccola finestra speculativa positiva sembra essere già chiusa con la correzione di ieri.
Cosa imparare da questa storia? Che gli hacker cercano vulnerabilità in qualsiasi nicchia del mondo crypto, anche in quelle più isolate e meno in voga, e che per motivi di sicurezza è fondamentale non lasciare approvazioni aperte su contratti che non utilizziamo più. Consigliamo a tutti di revocare le approvazioni pendenti su Revoke.cash.
DeFi & On-Chain Specialist
Expertise
- Analisi e recensione di protocolli decentralizzati
- Analisi dati on-chain e strategie yield DeFi
- Options flow e derivati