
 Unisciti a Telegram VIP
 Criptovaluta è anche su X




6.000 Monero per gli hacker di Revolut: il riscatto nella crypto privacy preferita per gli illeciti
Gli hacker continuano a scegliere Monero $XMR per la privacy, ma stanno davvero così le cose?
Aggiornato 17/09/2026

Scritto da Gianluca Grossi
Caporedattore e Content Strategy
Caporedattore e Content Strategy

Giornalista finanziario
Il team incaricato esclusivamente ad eseguire il fact checking dei contenuti pubblicati su Criptovaluta.it®. Il nostro fact check - ben spiegato nella pagina /fact-checking - è impiegato in tutti i contenuti di notizie su Bitcoin, blockchain e mercato delle crypto, su analisi, guide ed approfondimenti di questa testata. Il pool di professionisti è guidato dal direttore Alessio Ippolito, composto da professionisti operanti nella nostra sede principale in Via Pola 11, 20124 a Milano. Criptovaluta.it® è una testata giornalistica online iscritta al Tribunale di Milano (iscrizione N° 12776/2022 del 10/10/2022 – Num. Reg. Stampa 143 e iscrizione ROC n° 38686 del 27/10/2022) specializzata su Bitcoin, Crypto, NFT, Metaverse, Play to Earn e Blockchain.
Learn more about Fact checking

Gli articoli di Criptovaluta.it® sono scritti e verificati da giornalisti e analisti specializzati, sotto la direzione di Alessio Ippolito — giornalista iscritto all’ODG* del Lazio, imprenditore digitale dal 2008 e Popular Investor Champion su eToro. Ogni articolo segue il nostro processo editoriale verificato.
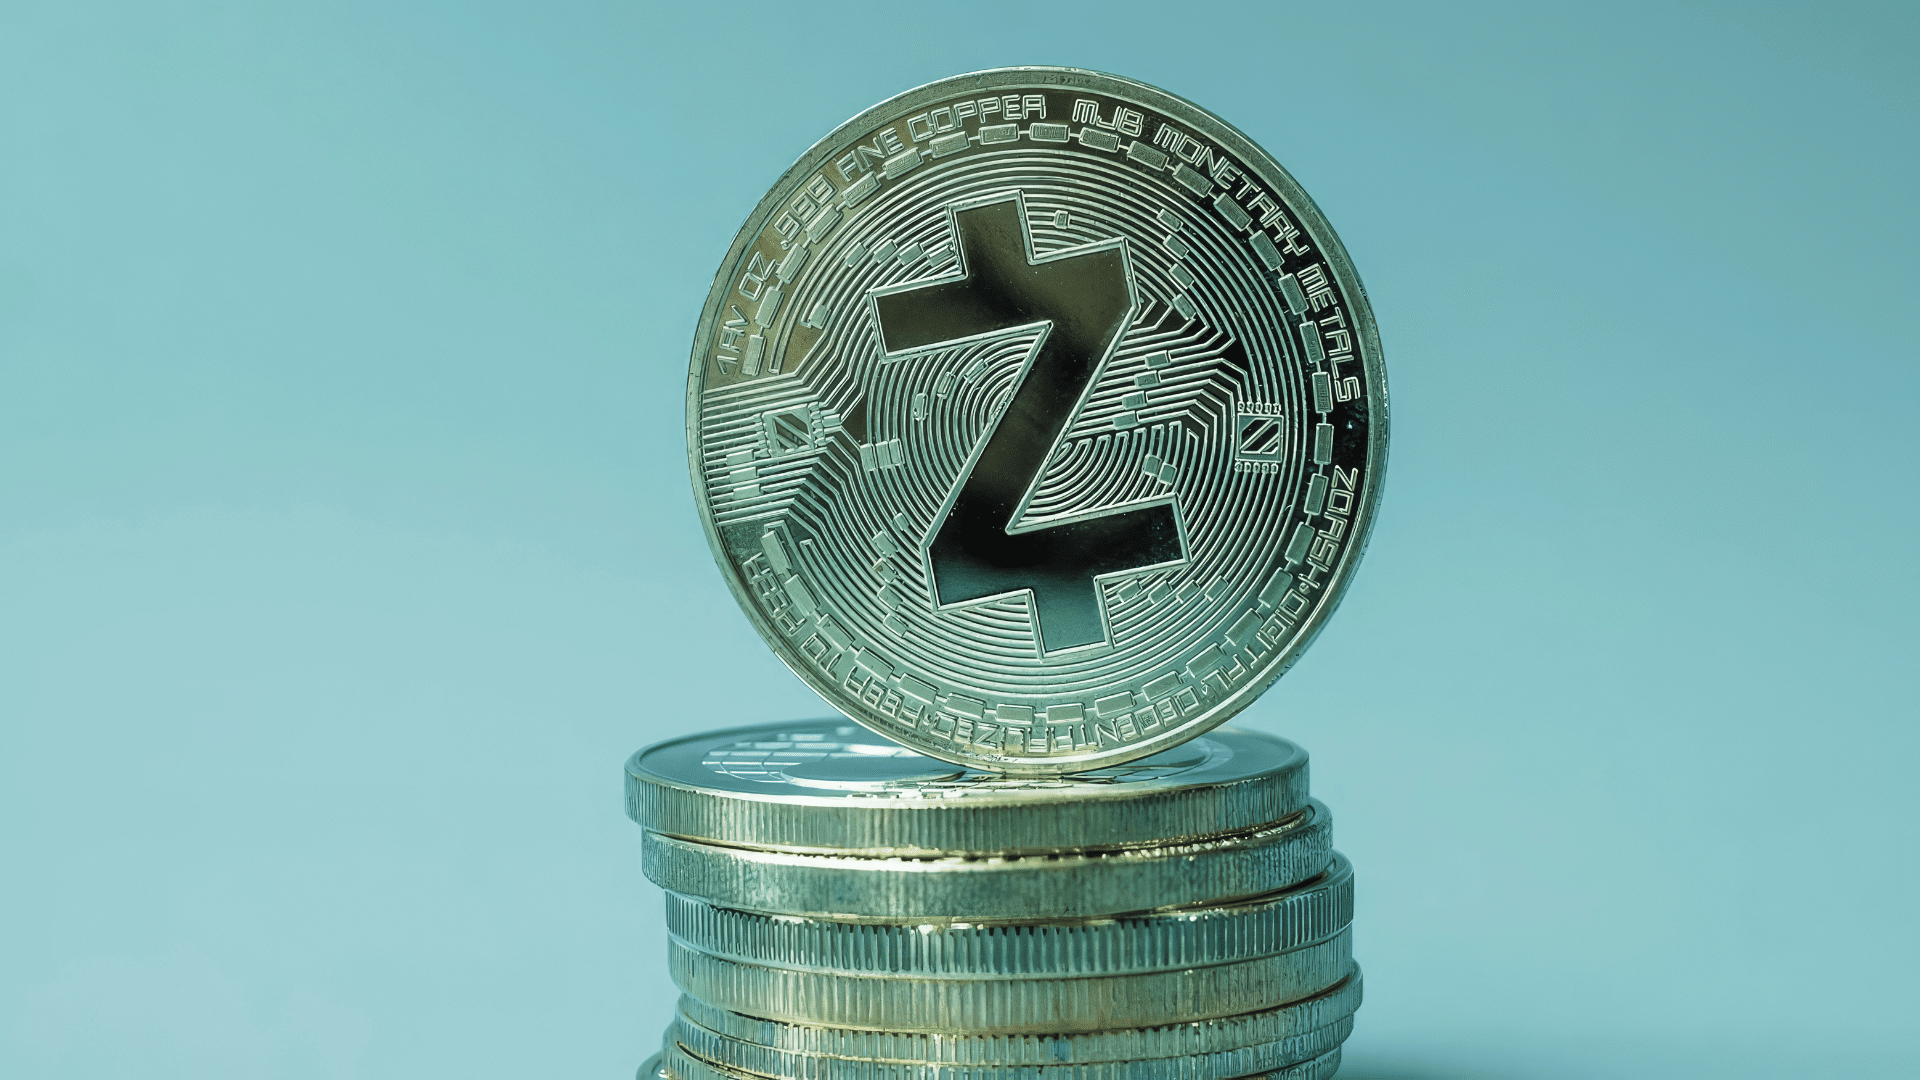
Gli hacker che si sono impossessati prima di una casella PEC della Prefettura di Reggio Calabria, poi dei dati di almeno 670 clienti di Revolut, hanno chiesto un riscatto in XMR, la criptovaluta del network Monero. Il riscatto è sostanzioso: 6.000 XMR (che valgono nel momento in cui scriviamo circa 500$), per un controvalore in dollari di circa 3 milioni, da versare entro 24 ore.
Perché proprio Monero e non altre criptovalute? È una pratica relativamente comune tra gli hacker, che scelgono XMR in quanto in grado, almeno sulla carta, di offrire un maggiore livello di privacy rispetto ad altre criptovalute come Bitcoin, per quanto sia poi più difficile da scambiare contro euro, dollari o altre valute fiat.
Ransomware, dati e Monero
La storia dovrebbero essere nota a tutti: hacker che si radunano dietro il nome collettivo Iamnotvillain hanno ottenuto accesso ad almeno un indirizzo PEC che sembrerebbe far capo alla Prefettura di Reggio Calabria e tramite quell’indirizzo avrebbero chiesto informazioni a Revolut su centinaia di clienti.
La lista dei clienti non sarebbe casuale: sono stati richiesti infatti dati, documenti, lista di movimenti e altre informazioni riguardanti grandi investitori in criptovalute. Revolut – quasi senza battere ciglio – avrebbe fornito la documentazione richiesta. Tale documentazione si trova ora nelle mani degli hacker, che stanno minacciando di venderla, a meno che la banca non accetti di pagare un riscatto fissato in 6.000  XMR504,67 $▲ +1,92%, per un controvalore vicino ai 3 milioni di dollari, circa 2,6 milioni di euro.
Per gli appassionati di criptovalute e per gli investitori la questione è interessante sotto un doppio profilo.
Il primo è che sono stati colpiti investitori in crypto, probabilmente perché più interessanti per altri gruppi criminali. Il caso che non può che tornare in mente è quello della Francia, dove la sottrazione e diffusione di dati fiscali sugli investitori crypto ha portato a una lunga serie di attacchi fisici ai loro danni. In quel caso però, nessun hacker. Sarebbe stata una dipendente del fisco francese a cedere le informazioni a diverse bande criminali, più o meno organizzate.
Il secondo è che – come in realtà spesso accade in questo tipo di affari – la criptovaluta scelta è XMR di Monero. Si tratta di una criptovaluta che offre un livello maggiore di privacy. Utilizzare altre criptovalute, come può essere nel caso di Bitcoin, renderebbe gli hacker più facili da identificare e le future transazioni più semplici da tracciare.
Stanno davvero così le cose?
Dipende dai punti di vista. Potenzialmente Monero offre un maggiore livello di privacy, ma ci sono stati diversi casi di cattura di hacker nonostante avessero utilizzato appunto Monero per far perdere le proprie tracce.
Uno dei casi più celebri è quello di Kai West aka IntelBroker, che accettava Monero in pagamento e che fu comunque prima identificato e poi arrestato in Francia, per essere poi estradato verso gli Stati Uniti. Non fu colpa di Monero o dell’eventuale fallimento dei suoi principi di sicurezza, ma piuttosto una lunga serie di errori operativi che prescindevano dalla valuta utilizzata.
Ci furono anche i casi di Shakeeb Ahmed e di Remy St Felix – entrambi finiti al fresco nonostante l’utilizzo di XMR. La possiamo considerare una pratica comune tra gli hacker, probabilmente corretta dati i loro scopi, ma che non può mettere al riparo da qualunque tipo di indagine.
Expertise
- Analisi fondamentale e TradFi
- News crypto, Bitcoin e Blockchain
- Fintech, banche centrali & law
comunque vedo una cattiva gestione da parte di Revolut, gli arrivano centinaia di richieste dati di clienti da una piccola città italiana e possibile nessun responsabile Revolut abbia chiamato l’ufficio della prefettura per accertarsi , tutto questo in un lasso di tempo di oltre 5 mesi
Tranne pochi tg la copertura mediatica di questa storia è molto blanda